Un mesaj anunță că un colet a rămas blocat. Altul spune că un cont va fi închis în câteva minute. Uneori apare și un nume cunoscut, care cere rapid un cod. Detaliile diferă, dar toate încearcă să transforme o notificare într-o acțiune făcută înainte de verificare.
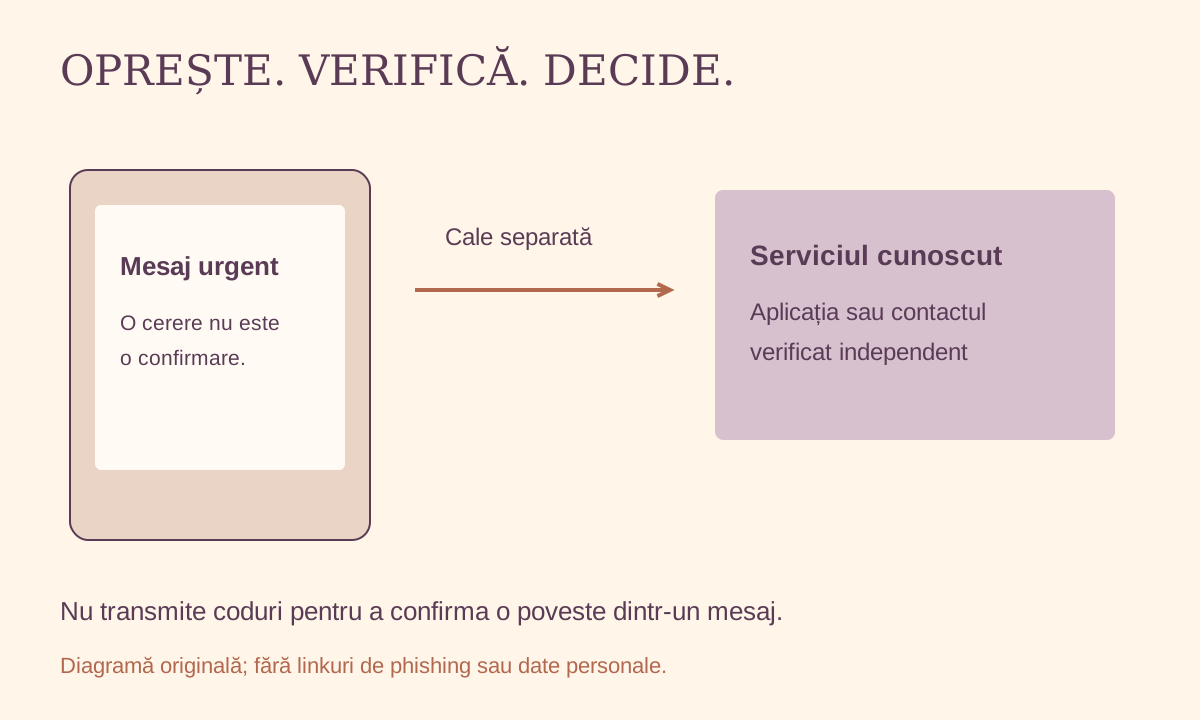
Nu trebuie să fii specialistă în informatică pentru a crea o pauză între mesaj și răspuns. Nici nu este realist să recunoști orice fraudă doar după aspect. O metodă mai utilă este să verifici cererea pe o cale pe care o cunoști deja, fără să folosești drept dovadă chiar mesajul suspect.
Privește cererea, nu doar greșelile de scriere
Un text corect poate fi fals, iar un mesaj legitim poate conține o greșeală. Întreabă ce ți se cere: să deschizi un fișier, să introduci o parolă, să transmiți un cod sau să acționezi într-un termen neobișnuit de scurt. Această întrebare rămâne utilă și când mesajul este scris într-o română impecabilă.
Ghidul NIST despre phishing descrie mesaje care imită surse de încredere și recomandă verificarea prin date de contact cunoscute, independente de mesaj. Principiul se aplică atât e-mailurilor, cât și mesajelor primite pe telefon sau în rețele sociale.
O siglă, o fotografie de profil sau un nume familiar nu rezolvă verificarea. Aceste elemente pot fi copiate, iar un cont real poate fi folosit fără acordul proprietarului. Concentrează-te pe cerere și pe calea prin care o confirmi.
Un exemplu cu un colet imaginar
Să presupunem că primești un SMS fictiv: „Livrarea nu poate fi finalizată. Confirmă datele acum.” Nu includem un link de exemplu pentru a nu crea o adresă care ar putea fi confundată cu un serviciu real. Primul pas este să nu continui din acel mesaj.
Dacă aștepți un colet, deschide aplicația cunoscută sau pagina oficială pe care o folosești în mod obișnuit. Verifică acolo comanda. Dacă ai nevoie de asistență, caută contactul prin acea cale, nu prin numărul sau formularul din SMS.
Dacă nu aștepți nimic, nu este necesar să demonstrezi expeditorului acest lucru. Un răspuns poate prelungi conversația fără să clarifice autenticitatea. Folosește funcția de raportare sau blocare disponibilă în aplicație, după ce ai păstrat informațiile necesare dacă intenționezi să ceri ajutor.
Învață să citești o adresă fără să o deschizi
Unele aplicații permit previzualizarea destinației unui link. Folosește această funcție doar dacă știi cum se comportă aplicația; pe telefon, o apăsare poate deschide pagina. Nu este nevoie să experimentezi cu un mesaj suspect pentru a învăța gestul.
Un nume cunoscut poate apărea în textul unei adrese fără să fie domeniul care controlează pagina. Cuvintele dinaintea sau după anumite semne pot induce în eroare. Dacă nu ești sigură cum să interpretezi adresa, metoda mai simplă rămâne deschiderea independentă a serviciului cunoscut.
Nici simbolul de conexiune criptată nu certifică faptul că firma este cea pretinsă. El privește conexiunea cu site-ul respectiv. O pagină falsă poate avea o conexiune criptată. Verificarea identității nu trebuie redusă la un singur simbol din browser.
Codurile de conectare nu sunt o dovadă de prietenie
Imaginează-ți un al doilea scenariu fictiv: un contact scrie că a trimis din greșeală un cod la numărul tău și te roagă să i-l trimiți. Nu transmite codul. Verifică persoana printr-un canal separat, pe care îl foloseați deja, fără să te bazezi pe explicația din conversație.
Codurile și aprobările de autentificare pot permite accesul la cont. Dacă nu ai început tu o conectare, nu aproba o notificare doar pentru a o face să dispară. Citește ce operațiune confirmi și folosește instrucțiunile oficiale ale serviciului pentru activitate necunoscută.
Autentificarea cu un factor suplimentar este utilă, dar metoda de configurare depinde de serviciu. Ghidul STISC oferă un exemplu pentru poșta electronică guvernamentală. Nu copia pașii lui într-un alt serviciu; caută documentația oficială a contului pe care îl folosești.
Pregătește recuperarea înainte să ai nevoie de ea
Verifică, din setările oficiale, că datele de recuperare îți aparțin și că le poți folosi. Dacă serviciul oferă coduri de recuperare, păstrează-le în siguranță, separat de singurul dispozitiv de care depinde conectarea. Nu le pune într-un document public sau într-un grup de conversație.
Folosește parole distincte pentru conturi și un instrument de gestionare a parolelor potrivit nevoilor tale, configurat conform instrucțiunilor sale. Nu este nevoie să introduci parole reale în site-uri de „testare” descoperite întâmplător. Exersează schimbările cu timp suficient și păstrează accesul la metoda de recuperare.
Dacă ai introdus deja o parolă într-o pagină suspectă, intră în serviciu pe calea oficială și urmează pașii lui pentru securizarea și recuperarea contului. Cere ajutorul furnizorului prin contactele verificate. Nu continua discuția cu o persoană care promite recuperarea imediată în schimbul altor coduri.
Ajutorul poate păstra controlul la tine
Dacă o persoană apropiată te ajută, poți ține tu dispozitivul și introduce singură datele sensibile. Cere explicația fiecărui pas și notează unde se află setarea, nu parola. Sprijinul util te lasă cu mai multă înțelegere și cu control asupra contului.
Într-o familie sau într-un grup de prietene, puteți conveni că o cerere neobișnuită se verifică printr-un apel pe numărul cunoscut. Nu este necesar să inventați un sistem complicat. O regulă simplă, folosită consecvent, poate întrerupe graba pe care mesajul încearcă să o creeze.
Poți exersa metoda cu un mesaj inventat pe hârtie: cine pretinde că îl trimite, ce cere și cum ai verifica independent? Nu folosi parole sau coduri reale în exercițiu. Dacă îl faci împreună cu cineva, comparați pașii fără să transformați greșelile într-un motiv de rușine. Scopul este ca data viitoare să existe o cale cunoscută de verificare, inclusiv atunci când mesajul vine într-o zi aglomerată.
La final, păstrează trei verbe: oprește, verifică, decide. Nu orice notificare merită un răspuns imediat. Iar când organizezi fotografii și povești de familie, aceeași grijă pentru acces și distribuire protejează și lucrurile pe care vrei să le păstrezi.